NICTが相次ぐ情報漏えい事案の攻撃手法の一つを特定 アプリの事業者に三つの対策を紹介


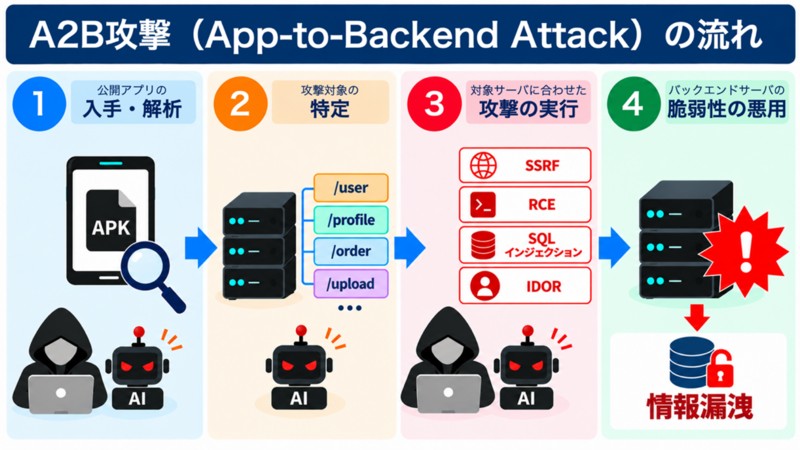
国立研究開発法人情報通信研究機構(NICT、東京)の脅威情報分析チームLETTICE(レティス)は、国内で相次ぐ情報漏えい事案の原因の一つとして、一般に公開されているAndroidアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバーを攻撃する手法を特定した。バックエンドサーバーとは、ウェブサイトやアプリの裏側で、ログイン認証や利用者情報の管理などを行うもので、脆弱性が悪用されると、不正アクセスや個人情報の漏えいにつながる恐れがあるという。
レティスは、この攻撃手法を「A2B攻撃(App-to-Backend Attack)」と名付けた。アプリを提供する事業者が一般には公開していないサーバー内部の仕様を攻撃者に知られ、システムの弱点をピンポイントで狙って攻撃される。レティスは、A2B攻撃の具体的な手法や主に狙われている脆弱性を解説し、アプリを公開する事業者に対する注意喚起として、「侵害の確認」「脆弱性の点検」「暫定的な緩和策」の3種の対策を紹介している。
レティスは、2024年2月に発足した脅威情報の共同分析チーム。NICTのサイバーセキュリティネクサスに参画する組織の有志によって構成され、さまざまなサイバー脅威に関する情報を共同で分析しているという。
編集部からのお知らせ
新着情報
あわせて読みたい
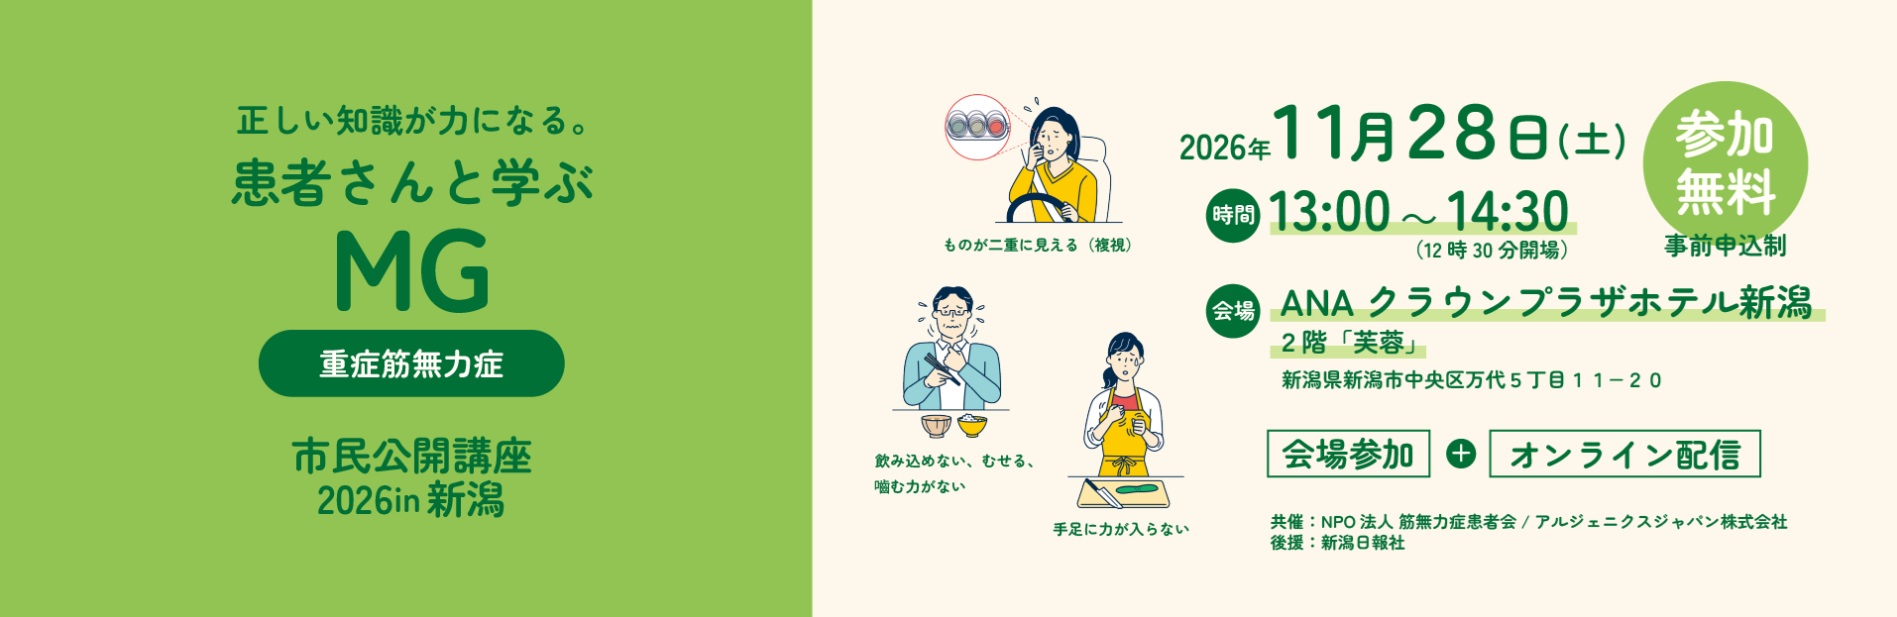
正しい知識が力になる 重症筋無力症の市民公開講座が11月28日(土)に新潟で開催
提供
アルジェニクスジャパン株式会社